세션 쿠키를 SameSite=Strict로 바꾸면, 웹메일의 링크를 누르고 들어온 사용자가 로그인 안 된 화면을 볼 수 있습니다. 쿠키가 지워진 것은 아닙니다. 그 요청 하나에 실리지 않았을 뿐입니다. 이 글을 읽고 나면 어떤 요청에 어떤 쿠키가 실렸는지 서버 로그로 직접 확인할 수 있고, 쿠키를 둘로 나눌지 시작 페이지를 둘지 고르면서 그 과정에서 사용자의 작업을 잃지 않을 지점도 짚을 수 있습니다.
예제는 2026-11-01에 macOS 27.0.1에서 실행했습니다. 브라우저는 Claude 데스크톱 앱의 내장 브라우저(Chromium 152.0.7977.167)이고, 서버는 Node.js v24.21.0으로 만든 로컬 서버입니다. 포트 4611 하나에 호스트 이름 셋을 두었습니다. app.localhost가 앱, mail.localhost가 웹메일을 대신하는 다른 사이트, other.app.localhost가 앱의 하위 도메인입니다. 웹메일과 쿠키, 주소는 모두 실험용 가상 값입니다. 서버는 localhost의 일반 HTTP로 돌렸기 때문에 아래 쿠키 줄에는 Secure가 없습니다. 실제 사이트의 세션 쿠키에는 Secure를 붙이세요. HTTPS는 실행하지 않았습니다.
Google Chrome, Safari, Firefox, 휴대폰 브라우저, 실제 웹메일, 데스크톱 메일 앱, 브라우저 도구 막대의 새로고침 버튼은 실행하지 않았습니다. 새 탭으로 열리는 링크는 시험하지 못했습니다. 이 내장 브라우저에서는 그런 링크를 눌러도 같은 탭에서 열리고 none에 쿠키가 모두 실렸는데, 내장 브라우저 자체의 처리로 보여 이 결과는 쓰지 않았습니다. 메일 링크가 새 탭으로 열린다면 쓰는 브라우저에서 직접 확인해 보세요.
같은 주소인데 들어온 길에 따라 쿠키가 다릅니다
로그인하면 서버가 쿠키 세 개를 줍니다. 이름 뒤의 속성만 다릅니다. 계정 페이지는 Strict 쿠키가 있어야 로그인된 것으로 봅니다. 세션 쿠키 하나를 Strict로 바꾼 앱을 흉내 낸 것입니다.
lab1116_strict=1; SameSite=Strict; Path=/; Max-Age=3600; HttpOnly
lab1116_lax=1; SameSite=Lax; Path=/; Max-Age=3600; HttpOnly
lab1116_unset=1; Path=/; Max-Age=3600; HttpOnly
서버는 요청마다 Sec-Fetch-Site 값과 도착한 쿠키 이름을 로그에 남깁니다. 값은 남기지 않습니다. 메일 페이지의 링크를 실제로 클릭하고, 열린 페이지 안에서도 눌러 본 결과가 아래 로그입니다.
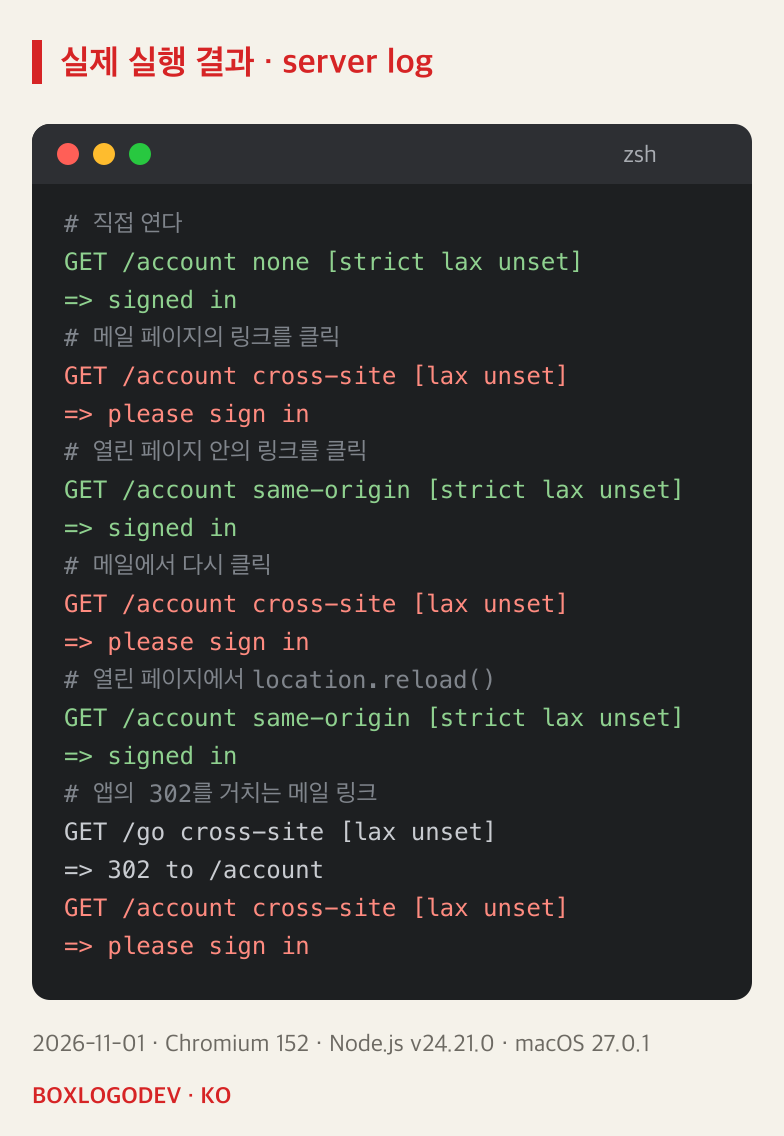
빨간 줄이 질문의 답입니다. 메일 링크로 들어온 요청은 cross-site이고 strict가 빠져 있어서 앱은 please sign in을 보여 주었습니다. 그런데 그 페이지 안의 링크를 누르면 같은 주소에 same-origin으로 strict까지 실렸습니다. 쿠키 표준 개정안 rfc6265bis(2026-11-01 기준 RFC 번호를 받기 전의 22판)도 8.8.2절에서 메일 링크를 예로 들어 Strict 세션 쿠키가 사용자를 혼란스럽게 할 수 있다고 적습니다.
회색 주석의 302 줄은 놓치기 쉬운 부분입니다. 메일 링크가 앱의 /go로 들어와 서버가 302로 /account에 보내도 둘째 요청은 여전히 cross-site여서 Strict 쿠키가 돌아오지 않았습니다. 스크립트의 location.reload()는 same-origin으로 쿠키를 실었습니다. 개정안 8.8.5절은 도구 막대의 새로고침은 처음 이동이 다른 사이트에서 왔다면 같은 사이트로 치지 않는다고 합니다. 이 경우는 자동화 도구가 그 버튼을 누르지 못해 실행하지 못했으니 문서로만 확인한 내용입니다.
직접 연 첫 줄은 none이고 쿠키가 모두 실렸습니다. MDN은 이 값을 주소 입력이나 북마크처럼 사용자가 시작한 동작으로 설명합니다. 다만 이 줄을 만든 것은 자동화 도구의 이동 명령이라 실제 주소창 입력은 아닙니다. 데스크톱 메일 앱에서 브라우저가 열리는 경우도 이쪽일지는 실행하지 않아 말할 수 없습니다. 그래서 문의가 오면 어느 메일 환경에서 눌렀는지 먼저 물어보는 편이 좋습니다.
Lax로 낮추면 무엇이 열리는가
아래 표는 로그를 경로별로 모은 것입니다. 링크 클릭에서는 Lax가 실리고, POST에서는 빠집니다.
개발 노트
어떤 요청에 어떤 쿠키가 실렸나
2026-11-01 Chromium 152 실행 로그를 옮겼다
다른 사이트의 링크 클릭
GET, cross-site- Strict: 빠짐
- Lax: 실림
- 지정 안 함: 실림
다른 사이트의 POST 폼
POST, cross-site- Strict: 빠짐
- Lax: 빠짐
- 지정 안 함: 9초째 실림, 132초째 빠짐
다른 사이트의 fetch, img
- 세 쿠키 모두 빠짐 (fetch는 credentials: 'include')
같은 사이트의 하위 도메인
same-site- POST 폼과 링크에 세 쿠키 모두 실림
- SameSite는 출처가 아니라 사이트를 본다
다른 브라우저는 실행하지 않았다. 지정 안 함의 시간 창은 개정안이 허용(MAY)하는 동작이다.
표의 칸마다 해당하는 로그는 이렇습니다.
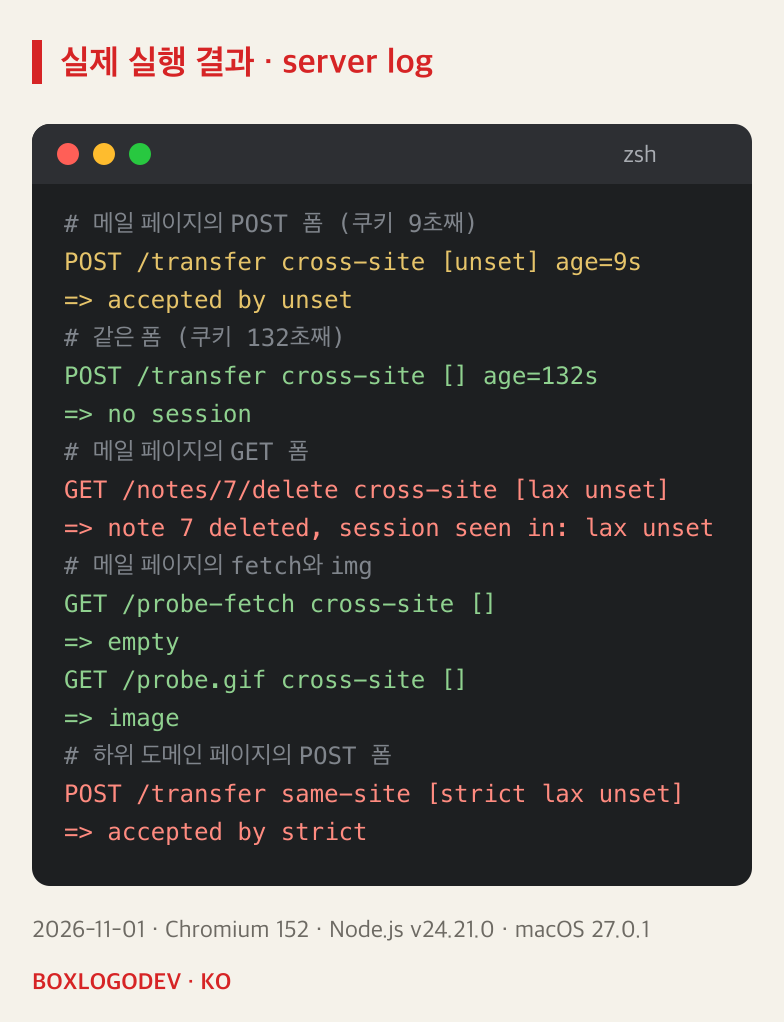
막힌 쪽부터 보면 메일 페이지의 POST 폼에는 lax가 없었고, fetch와 img에는 쿠키가 하나도 없었습니다. 위험한 쪽은 셋입니다.
첫째, 상태를 바꾸는 GET입니다. 실험의 /notes/7/delete는 GET으로 지우는 일부러 나쁘게 만든 주소인데, 메일 페이지의 GET 폼에 lax가 실려 그대로 실행되었습니다. MDN과 OWASP도 Lax가 안전한 메서드의 최상위 이동에는 쿠키를 보낸다고 적습니다.
둘째, 하위 도메인입니다. other.app.localhost의 POST는 same-site로 분류되었고 strict까지 실렸습니다. SameSite가 보는 것은 출처가 아니라 사이트입니다. MDN은 이 속성에 기대면 하위 도메인을 모두 믿어야 한다고 설명합니다. 이용자 콘텐츠나 외부 서비스를 하위 도메인에 올린다면 Strict도 그 경로는 막지 못합니다.
셋째, SameSite를 적지 않은 쿠키입니다. unset은 쿠키 나이 9초에 POST에 실렸고 132초에는 빠졌습니다. 개정안 5.6.7.2절은 속성을 적지 않은 쿠키에 한해 브라우저가 이런 예외를 둘 수 있다(MAY)고 하고, 2분 이하를 합리적인 나이로 듭니다. 2026-11-01 측정은 9초와 132초 두 지점뿐이니 경계가 정확히 2분이라고 확인한 것은 아니며, 브라우저마다 같다고 볼 수도 없습니다. MDN은 일부 브라우저가 Lax를 기본값으로 쓴다고 적으니, 그렇지 않은 브라우저에서는 이 로그보다 더 많은 요청에 실릴 수 있습니다. 그래서 값을 적지 않고 기본값에 맡기면 이 동작까지 함께 받게 됩니다.
읽기 쿠키와 쓰기 쿠키로 나눕니다
개정안 8.8.2절이 제안하고 MDN의 CSRF 문서도 권하는 방법입니다. 화면을 보여 줄지 정하는 쿠키는 Lax로, 상태를 바꾸는 요청을 허용할지 정하는 쿠키는 Strict로 둡니다. 서버는 읽을 때 read만, 쓸 때 write만 봅니다.
lab1116_read=1; SameSite=Lax; Path=/; Max-Age=3600; HttpOnly
lab1116_write=1; SameSite=Strict; Path=/; Max-Age=3600; HttpOnly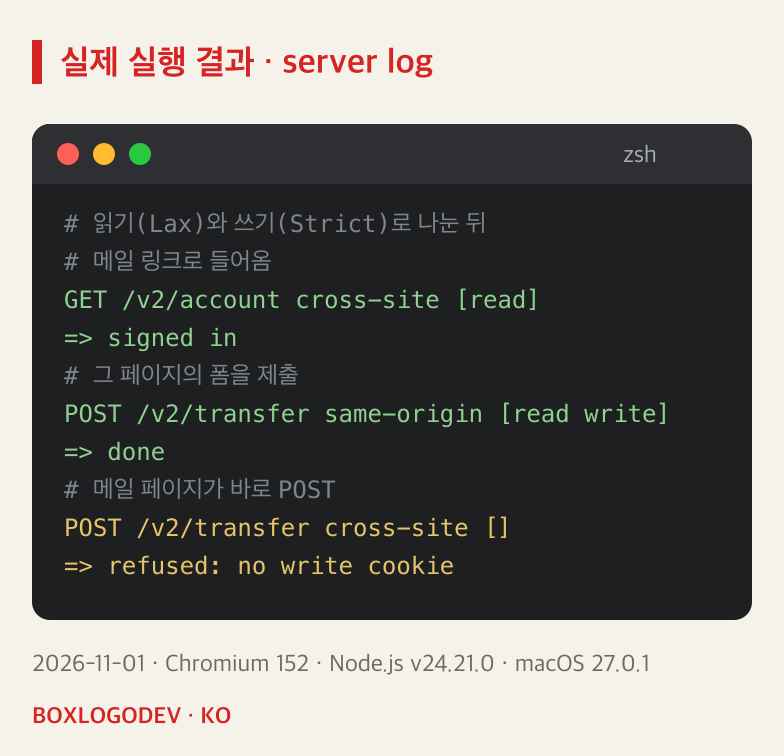
로그는 쿠키를 나눈 목적대로 동작했음을 보여 줍니다. 메일 링크로 들어와도 read로 화면이 열렸습니다. 그 화면의 폼을 제출하면 요청을 시작한 곳이 앱 페이지이므로 write까지 실려 처리되었습니다. 메일 페이지가 직접 보낸 POST는 쓰기 쿠키가 없어 거절되었습니다. 두 쿠키는 CSRF 방어의 전부가 아닙니다. 개정안은 CSRF 토큰 같은 서버 쪽 방어를 함께 쓰라고 강하게 권하고, OWASP도 좁은 조건을 모두 갖춘 배포가 아니면 SameSite를 추가 방어선으로 보라고 합니다.
쿠키를 나눌 수 없다면 시작 페이지를 둘 수 있습니다. Strict 쿠키 없이 도착한 요청에 짧은 페이지를 주고 스크립트 location.replace('/landing?retried=1')로 다시 엽니다. 이 이동은 앱 페이지가 시작하므로 쿠키가 실렸습니다. retried 표시는 무한 반복을 막는 장치입니다. 아래 로그의 앞 두 줄은 로그인 상태, 뒤 두 줄은 로그아웃 상태이고, 뒤쪽은 한 번만 다시 이동한 뒤 멈췄습니다.
GET /landing cross-site [lax unset] => script re-navigates
GET /landing?retried=1 same-origin [strict lax unset] => signed in
GET /landing cross-site [] => script re-navigates
GET /landing?retried=1 same-origin [] => please sign in
작업을 잃기 쉬운 지점 네 가지
고침을 배포할 때 사용자의 작업이나 보호 장치를 잃을 수 있는 네 가지 경우를 로그로 묶었습니다.
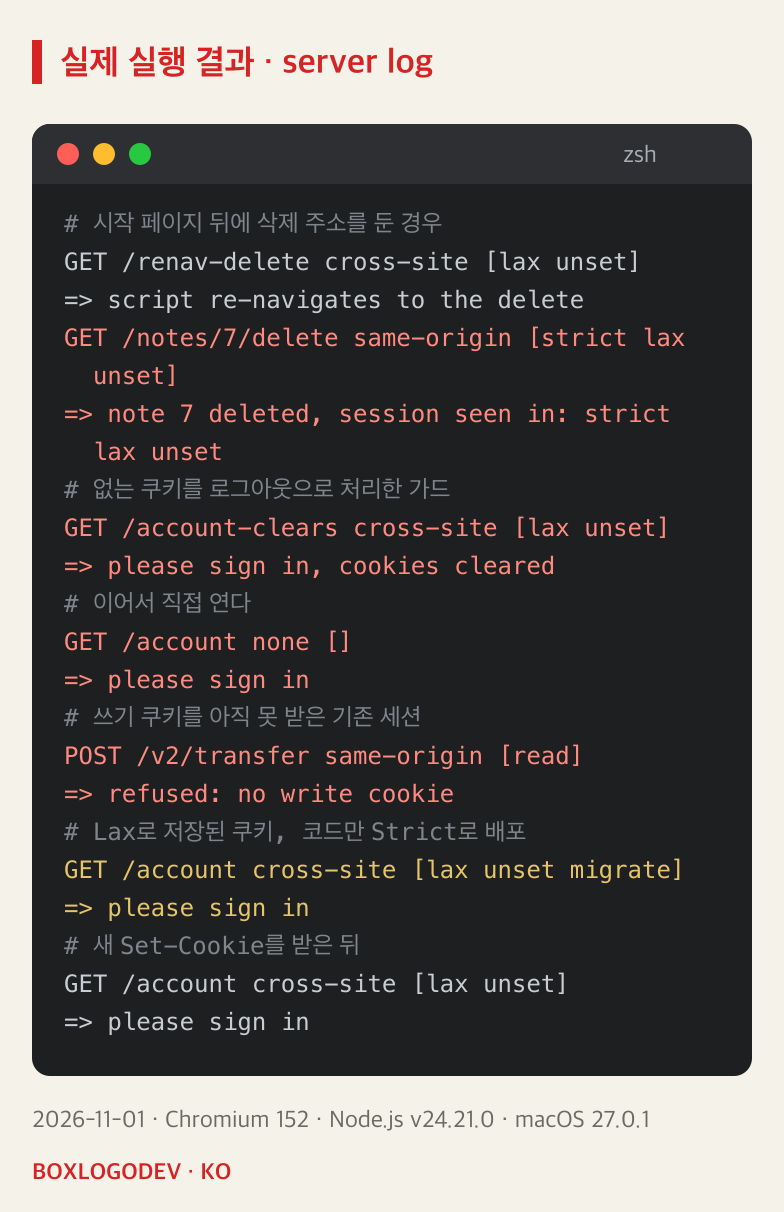
시작 페이지 방식은 읽기 전용 페이지에만 씁니다. 로그의 첫 묶음처럼 시작 페이지 뒤에 삭제 주소를 두자 same-origin으로 strict가 실려 다른 사이트의 링크 하나로 삭제가 실행되었습니다. 개정안 8.8.5절도 사용자가 시작하지 않은 새로고침에는 조심하라고 경고합니다.
쿠키가 없다고 로그아웃으로 처리하면 안 됩니다. 둘째 묶음의 가드는 Strict 쿠키가 없는 요청에서 쿠키를 지웠고, 이어서 직접 연 요청에는 쿠키가 하나도 없었습니다. 메일 링크 한 번이 진짜 로그아웃이 된 것입니다. 실제 앱이라면 다른 탭에서 쓰던 글을 저장하는 요청도 세션 없이 도착할 것으로 보입니다. 이 다른 탭 경우는 실행하지 않았습니다.
나누기를 배포하기 전에 기존 세션을 챙겨야 합니다. 셋째 묶음은 read만 가진 기존 세션이 앱 안의 폼을 제출한 결과이고, 거절되었습니다. 이 실험은 거절만 할 뿐 입력을 보관하지 않으니, 실제 앱이라면 쓰던 내용이 사라질 수 있습니다. 쓰기 쿠키를 다음 요청 때 먼저 발급하고, 거절할 때는 입력을 지우지 않는 화면을 보여 주고, 그다음에 거절을 켜야 합니다. 이 발급 경로는 이전이 끝나면 없애세요. 쓰기 쿠키가 없을 때 개정안 8.8.2절이 제시하는 답은 재인증입니다. 이 순서 자체는 글쓴이의 제안이며 실행한 것은 거절 줄까지입니다. 결제나 로그인 업체에서 돌아오는 다른 사이트의 POST가 쿠키에 기대는 앱도 있습니다. 개정안 8.8.6절이 로그인 흐름을 예로 드는 경우로, 이 실험에는 없으니 직접 시험해 보아야 합니다.
속성을 바꿔 배포해도 저장된 쿠키는 그대로입니다. 마지막 묶음에서 migrate는 Lax로 저장된 동안 메일 링크에 실렸고, 새 Set-Cookie로 Strict를 받은 뒤에야 빠졌습니다. 그러니 증상은 배포 직후 모두에게 나오지 않고 쿠키를 새로 받은 사람부터 나타납니다. 되돌릴 때도 같을 것으로 보이지만, 이 실험은 Lax에서 Strict로 바꾸는 쪽만 돌렸습니다.
SameSite를 바꾸기 전에 쿠키 이름과 Sec-Fetch-Site를 로그에 찍고, 다른 사이트의 링크와 POST, 앱 안의 폼을 한 번씩 눌러 보세요. 값은 찍지 않아도 됩니다. 이 헤더는 HTTPS나 localhost처럼 신뢰할 수 있는 주소로 가는 요청에만 붙으므로 일반 HTTP 스테이징 서버에서는 찍히지 않습니다. 어느 줄에서 어떤 쿠키가 빠지는지가 Strict로 둘 쿠키와 Lax로 둘 쿠키를 정하는 근거가 됩니다.
이 기록에 대화를 더해 주세요.
궁금한 점, 다른 접근, 직접 해 본 결과를 나눠 주세요.
로그인 상태 확인 중…
댓글을 불러오는 중…