Content-Security-Policy-Report-Only를 걸어 두고 몇 주를 지켜봤는데 위반 보고가 0건이면 이제 차단으로 바꿔도 될 것 같습니다. 하지만 0건은 위반이 없다는 뜻일 수도 있고, 보고가 어딘가에서 사라졌다는 뜻일 수도 있습니다. 이 글을 읽고 나면 두 경우를 가려내는 시험을 직접 돌릴 수 있고, 차단으로 바꾼 뒤 사용자의 입력을 잃는 일을 줄이는 배포 방법도 고를 수 있습니다.
예제는 2026-11-01에 macOS 27.0.1에서 실행했습니다. 서버는 Node.js v24.21.0과 Express 5.3.0으로 만든 http://localhost:4631이고, 다른 출처 역할은 http://127.0.0.1:4632가 맡았습니다. 브라우저는 Claude 데스크톱 앱의 내장 브라우저(Chromium 152.0.7977.167)이고, report-to를 다시 확인할 때만 Aside 브라우저(Chromium 154.0.8037.100)를 함께 썼습니다. Google Chrome, Safari, Firefox, HTTPS 환경, 실제 보고 수집 서비스는 실행하지 않았습니다. 페이지와 주소는 실험용입니다.
위반이 있어도 보고가 0건인 설정
모든 페이지는 같은 정책 default-src 'self'를 쓰고, 같은 위반 두 가지를 담고 있습니다. 인라인 스크립트 하나와 다른 출처의 이미지 하나입니다. 인라인 스크립트는 실행되면 /ran을 불러 로그에 흔적을 남깁니다. 달라지는 것은 정책을 전달하는 방식뿐입니다.
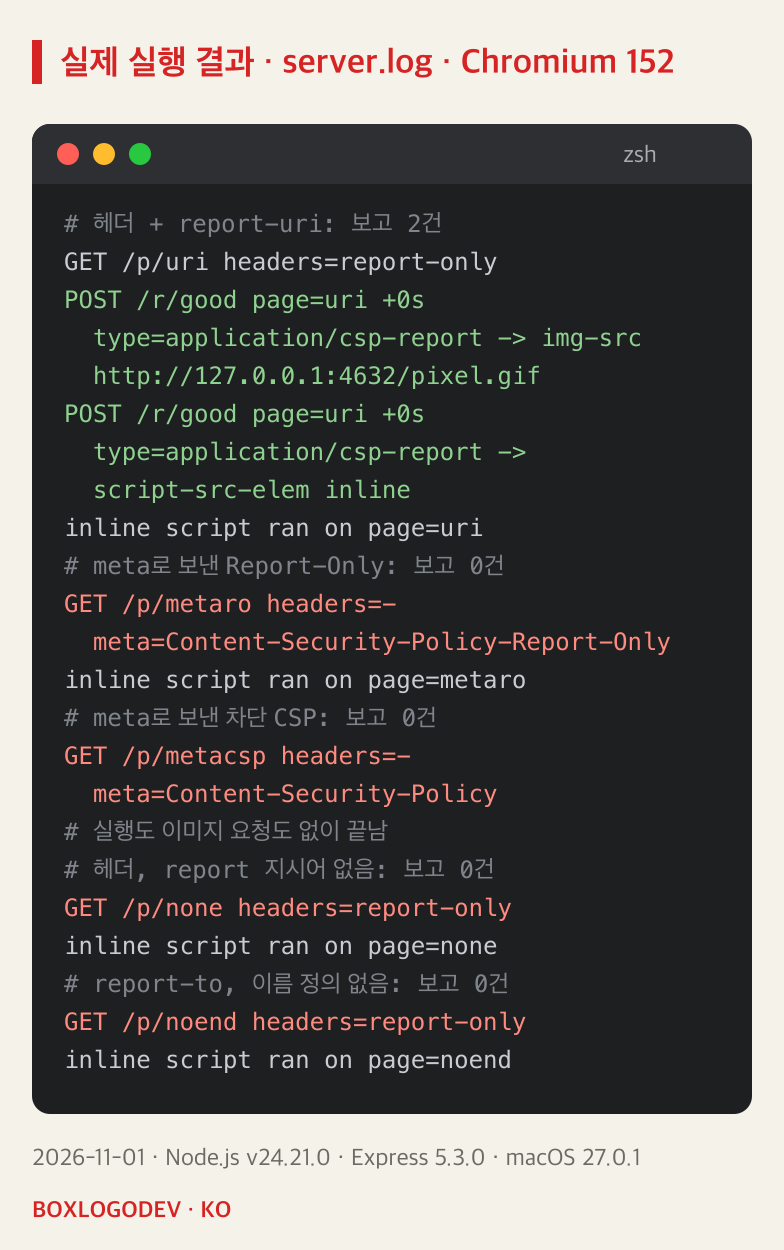
그림은 서버 로그에서 고른 줄을 묶은 것이고, # 줄은 글쓴이의 설명입니다. 첫 페이지가 기준입니다. 응답 헤더에 report-uri를 적으면 POST가 두 건 왔고, 스크립트도 실행되었습니다. 보고만 하고 막지 않는 Report-Only의 모습입니다.
meta 태그로 보낸 Report-Only는 통째로 무시되었습니다. 스크립트는 돌았고 보고는 없었습니다. CSP 명세와 MDN 모두 이 헤더는 meta에서 지원하지 않는다고 적고, 브라우저 콘솔에는 정책을 무시했다는 오류가 찍혔습니다. 차단용 CSP를 meta로 보낸 페이지는 더 조심해야 합니다. 스크립트와 이미지는 실제로 막혔는데 report-uri가 무시되어 보고가 오지 않았습니다. 서버 쪽에서는 막힌 줄도 알 수 없습니다. 헤더에 report 지시어를 빠뜨린 경우와 report-to의 이름을 정의하지 않은 경우도 보고가 없었습니다. MDN은 report 지시어가 없으면 이 헤더가 아무 효과도 내지 못한다고 적고, Chrome의 Reporting API 문서(2021년 갱신)는 정의되지 않은 이름을 흔한 실수로 듭니다. 다만 뒤에서 보듯 이름을 정의해도 이 환경에서는 POST가 오지 않았으니, 마지막 줄만으로 원인을 말할 수는 없습니다.
서버까지 왔는데 저장되지 않는 0건
이 경우는 찾기 어렵습니다. 브라우저는 제대로 보냈고, 서버도 요청을 받았습니다. 이 실험의 수신 코드에서는 오류도 나지 않았습니다.
const plainJson = express.json();
const reportJson = express.json({type: ['application/json', 'application/csp-report', 'application/reports+json']});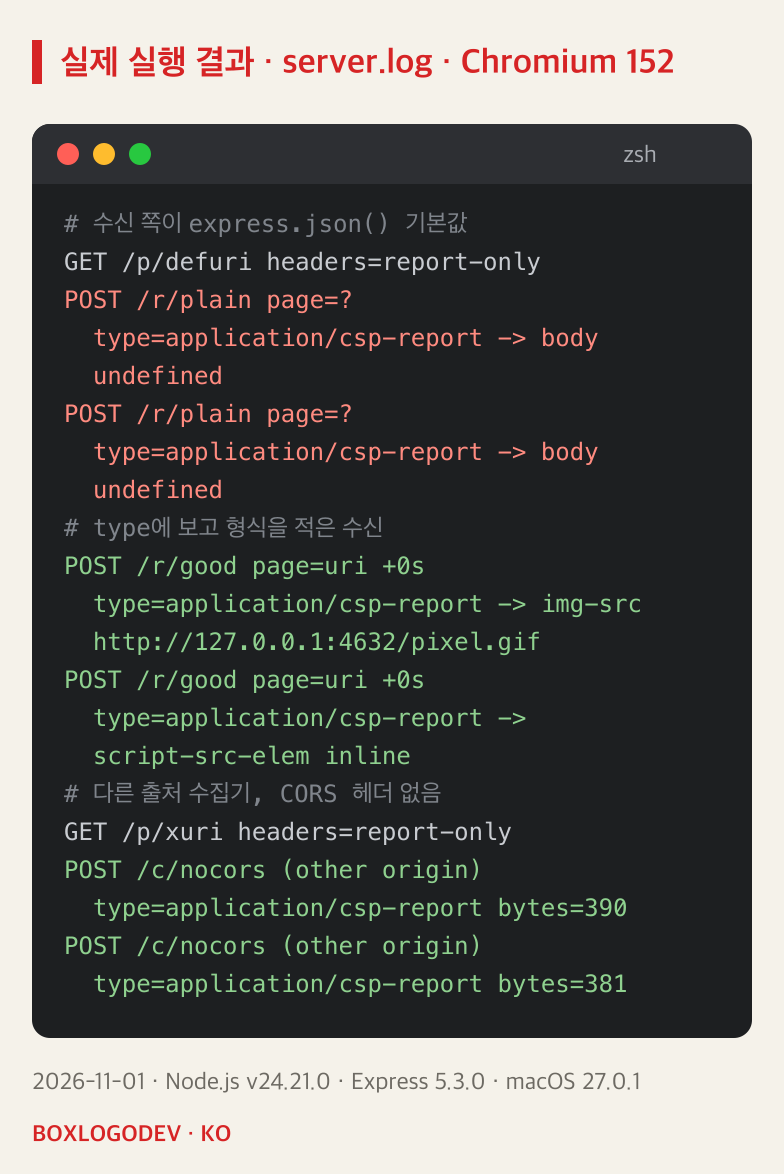
report-uri가 보내는 형식은 application/csp-report이고, express.json()은 설명서에 따르면 기본적으로 application/json만 읽습니다. Express 5.3.0이 쓰는 body-parser 2.4.0은 형식이 맞지 않으면 req.body를 undefined로 둡니다. 실험의 수신 코드는 오류 없이 204로 답했습니다. 본문이 있을 때만 건수를 세는 코드였다면 계속 0건이었을 것입니다. 본문 필드를 바로 읽는 코드라면 오류가 날 수 있으니 서버 오류 로그도 함께 보세요. Express 4.22.3(body-parser 1.20.9)에서는 같은 형식을 curl로 보내 보니 req.body가 빈 객체여서, 그 코드가 오류 없이 undefined를 읽었고 건수는 0이었습니다. 받는 형식을 type에 적은 수신에서는 같은 형식의 위반 내용이 읽혔습니다. 두 보고의 본문 모양도 다릅니다. report-uri는 blocked-uri처럼 하이픈이 들어간 키를 {"csp-report": {...}} 객체 하나에 담아 보내고, Reporting API 명세의 report-to는 type과 body를 가진 보고의 배열을 보냅니다. 한쪽 모양만 세는 코드는 다른 쪽을 놓칩니다. 다른 프레임워크의 기본값은 확인하지 않았으니 같은 시험을 돌려 보아야 합니다.
아래쪽 줄은 수집기를 다른 출처에 둔 경우입니다. CORS 헤더가 없어도 report-uri의 POST는 도착했습니다. CSP 명세가 이 요청을 no-cors로 정한 것과 맞습니다. 반면 Reporting API 명세는 report-to의 전송을 cors 모드로 정하고, Chrome 문서는 수집기가 CORS 사전 요청을 지원해야 한다고 적습니다. 이 다른 출처 report-to는 아래 이유로 실제 전송을 관찰하지 못했습니다.
report-to는 로컬에서 POST를 보지 못했습니다
MDN은 report-uri를 사용 중단으로 표시하고 Reporting-Endpoints와 report-to를 권합니다. 그래서 같은 페이지를 이 방식으로도 시험했습니다.
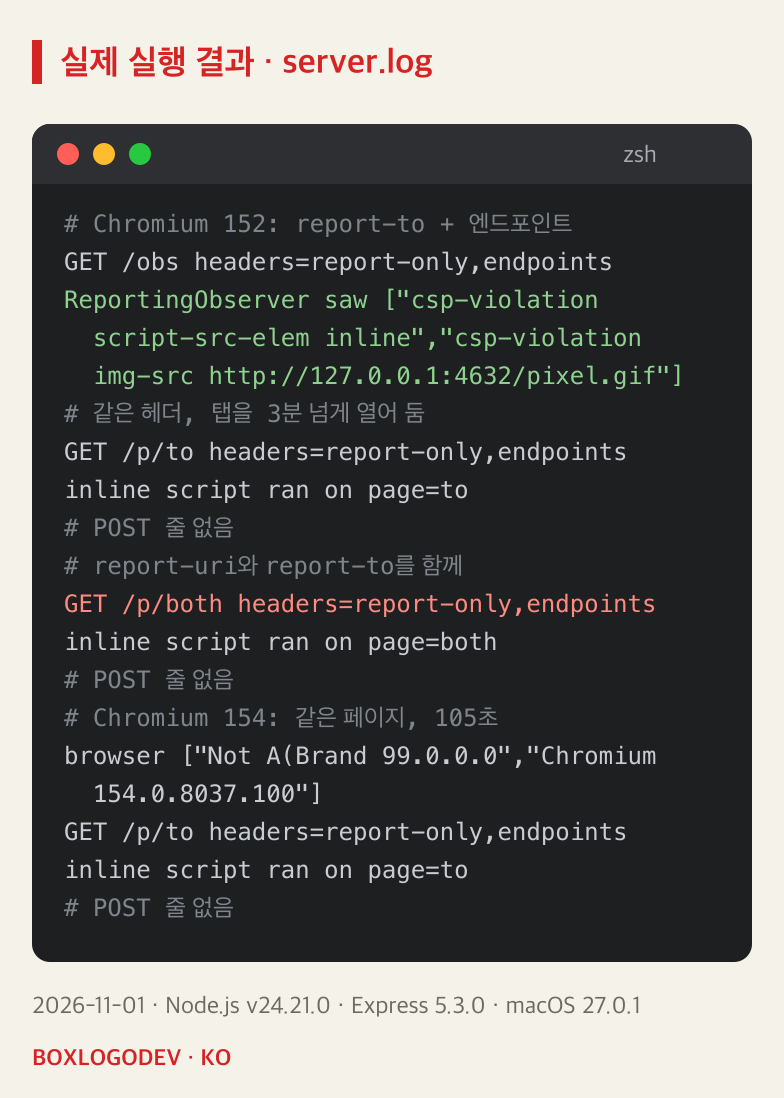
페이지 안의 ReportingObserver는 위반 두 건을 받았습니다. 위반은 생겼다는 뜻입니다. 그런데 서버에는 report-to POST가 오지 않았습니다. Chrome 문서는 보고가 최대 1분쯤 늦을 수 있다고 하는데, Chromium 152에서는 탭을 3분 넘게, Chromium 154에서는 105초 동안 열어 두어도 그랬습니다. 이유로 보이는 조건은 Chromium 소스에 있습니다. 152.0.7977.167과 154.0.8037.100의 render_frame_host_impl.cc는 문서 출처의 스킴이 암호화된 경우(https 등)에만 Reporting-Endpoints를 등록하고, reporting_header_parser.cc도 스킴이 암호화되지 않은 엔드포인트를 버립니다. 명세는 조건을 갖춘 브라우저가 localhost를 잠재적으로 신뢰할 수 있는 출처로 둘 수 있게 하지만, Chromium의 이 조건은 http://localhost를 받아 주지 않습니다. 소스를 읽어 확인한 내용이고, HTTPS에서 POST가 오는지는 실행하지 않았습니다.
빨간 줄은 그 결과의 부작용입니다. 작동하던 report-uri 옆에 report-to를 더하자 report-uri 쪽 수신에도 한 줄도 오지 않았습니다. MDN은 report-to를 지원하는 브라우저에서는 report-uri가 무시된다고 적으면서, 지원이 고르지 않으니 둘 다 적으라고 권합니다. 그 권고가 틀린 것은 아닙니다. 다만 로컬 http에서 보고가 잘 오는지 시험하던 사람에게는 지시어 하나를 더한 순간 0건이 됩니다. 이 줄은 로컬 환경의 관찰이고, 운영 HTTPS에서도 끊긴다는 뜻은 아닙니다.
정말 0건이어도 아직 안 돈 코드가 있습니다
CSP 위반은 브라우저가 그 코드를 실행할 때 생깁니다. 아래 첫 묶음의 /late는 Pay 버튼을 눌러야 다른 출처 이미지를 불러옵니다. 열기만 했을 때는 보고가 없었고, 클릭한 뒤에 처음 왔습니다.
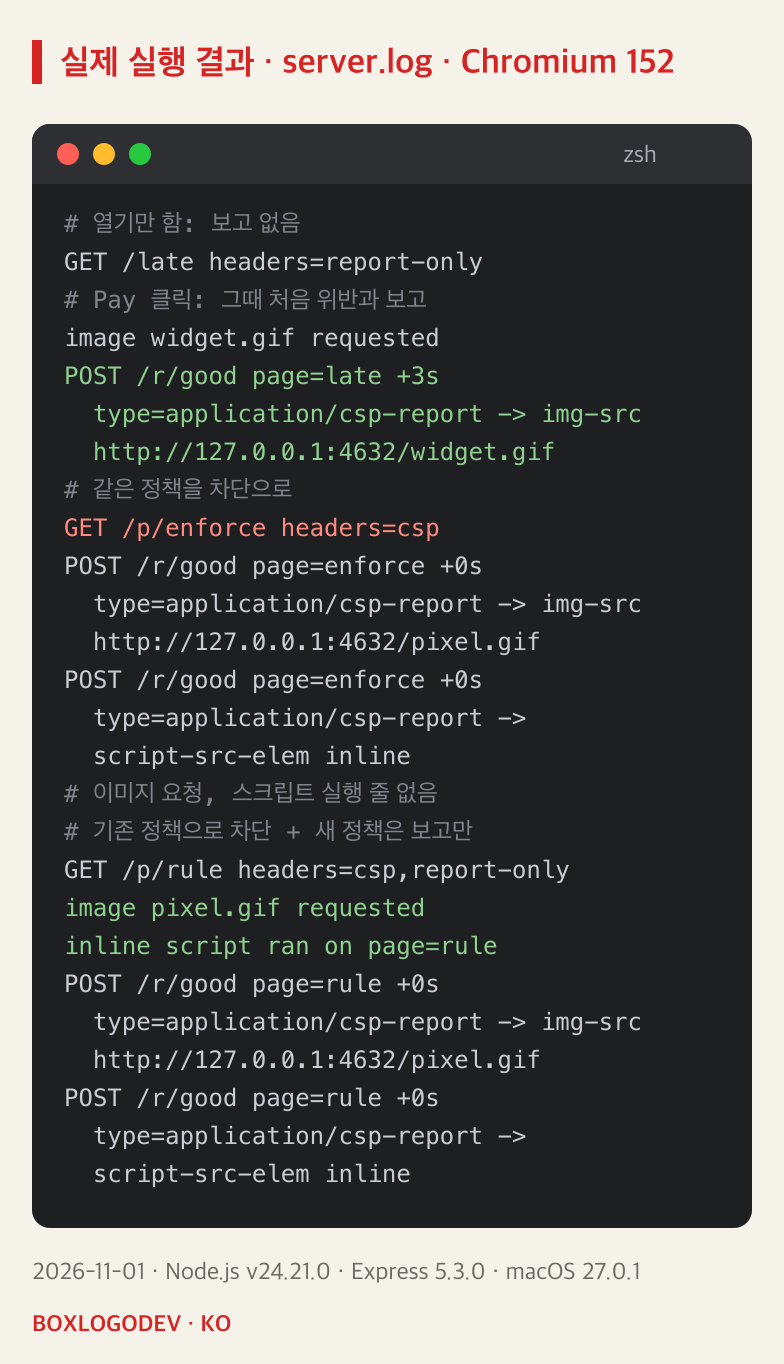
그러니 드물게 쓰는 결제나 내보내기 화면이 있다면 지켜본 기간에 그 화면을 쓴 사람이 있었는지가 관건입니다. 가운데 묶음이 차단으로 바꾼 결과입니다. 같은 정책인데 이미지 요청과 스크립트 실행 줄이 사라졌습니다. 그 스크립트가 자동 저장이나 제출 처리였다면 사용자는 입력한 내용을 저장하지 못할 수 있습니다. 실험의 스크립트는 흔적만 남기므로 실제 저장 기능은 시험하지 않았습니다.
그래서 한 번에 바꾸지 않는 편이 낫습니다. 마지막 묶음처럼 기존 정책은 Content-Security-Policy로 두고 새 정책만 Report-Only로 함께 보내면, 페이지는 그대로 돌면서 새 정책의 위반 보고가 왔습니다. 실험의 기존 정책 img-src *; script-src 'unsafe-inline'은 두 위반을 일부러 허용한 값이라 페이지가 돌았을 뿐, 권장 정책이 아닙니다. 기존 정책이 막는 것은 이 방식에서도 계속 막힙니다. 차단으로 옮길 때는 헤더를 바로 되돌릴 수 있는 설정으로 두는 것이 좋습니다. 이 되돌리기 설정은 글쓴이의 제안이고 실행하지 않았습니다.
개발 노트
0건을 믿기 전에 확인할 네 가지
2026-11-01 로컬 실험 결과에서 글쓴이가 정리한 순서
정책이 적용되었는가
- meta가 아니라 응답 헤더로 보낸다
- report 지시어가 들어 있는지 본다
일부러 위반 한 건을 낸다
- 그 줄이 저장소까지 오는지 본다
- 요청만 오고 본문이 비면 수신 코드를 고친다
운영과 같은 조건에서 본다
- report-to는 로컬 http에서 POST가 관찰되지 않았다
- HTTPS 환경에서 확인한다 (이 실험에서는 실행 안 함)
안 도는 코드를 돌린다
- 클릭해야 도는 기능은 누르기 전까지 보고가 없었다
- 차단 뒤에도 되돌릴 수 있게 둔다
순서는 표준 문서가 정한 절차가 아니라 글쓴이의 판단이다.
하나만 고른다면 2번입니다. 운영과 같은 서버에 사용자가 쓰지 않는 시험 페이지를 같은 정책으로 두고, 그 정책이 허용하지 않는 출처의 이미지 하나로 일부러 위반을 내서, 그 건이 저장소에 들어오는지 보세요. 정책이 그 출처를 허용하면 위반 자체가 생기지 않습니다. 실험에서는 pixel.gif가 이 역할을 했고, 운영 서버에서는 실행하지 않았습니다. 그 건이 들어오지 않는 동안의 0건으로는 위반 여부를 판단할 수 없습니다. 들어온다면 적어도 시험한 브라우저에서 그 시점에는 보고 경로가 살아 있었다는 뜻이고, 그 뒤의 0건은 따져 볼 만한 숫자가 됩니다.
이 기록에 대화를 더해 주세요.
궁금한 점, 다른 접근, 직접 해 본 결과를 나눠 주세요.
로그인 상태 확인 중…
댓글을 불러오는 중…