보안 감사 일정이 잡히면 RSAU_CONFIG의 동적 구성에서 필터 몇 개를 켜는 것으로 준비를 마치기 쉽습니다. 재시작 없이 모든 애플리케이션 서버에 바로 적용되기 때문입니다. 그런데 감사 기간 안에 정기 재시작이 끼어 있다면, 그 뒤에도 같은 필터로 기록되는지는 필터를 어디에 두었느냐에 달려 있습니다. 이 글을 읽고 나면 동적 필터, 정적 프로필, 감사 설정의 파라미터가 재시작 뒤 각각 어떻게 되는지 구분하고, 감사 전에 재시작 전후의 기록을 직접 읽어 확인하는 순서를 정할 수 있습니다.
예시의 프로필 이름 ZBOX_AUDIT, 클라이언트 100, 서버와 재시작 시각은 모두 가상입니다. 실제 시스템에 접속해 설정을 바꿔 보지는 않았습니다. 동작은 SAP Help Portal의 보안 감사 로그 문서(영어) 세 판, NetWeaver 7.40 SPS31, 7.50 SPS29, ABAP Platform 2025 FPS02에 적힌 대로이고, 판마다 다른 곳은 그 자리에서 밝힙니다.
동적 필터는 켜면 바로 적용되지만, 재시작하면 사라진다
보안 감사 로그는 기본적으로 활성 필터에 맞는 이벤트를 기록합니다. 필터 하나는 클라이언트, 사용자나 사용자 그룹, 감사 클래스(대화 로그온, RFC 로그온, 트랜잭션 시작, 사용자 마스터 변경 등), 이벤트 중요도로 이루어집니다. 필터 정보는 애플리케이션 서버 공유 메모리의 제어 블록에 있습니다. 2025 판 문서에는 예외가 하나 적혀 있습니다(7.40·7.50 판 문서에는 이 절이 없습니다). 상시 기록 이벤트(Permanently active events)는 기록이 켜져 있으면 필터 설정과 상관없이 남습니다. 목록은 커널에 고정되어 있어 설정으로 바꿀 수 없고, 관련 SAP Note는 2838838(로그인 필요)입니다.
필터를 담는 곳은 동적 구성과 정적 프로필 두 가지입니다. 동적 필터는 RSAU_CONFIG의 Dynamic Configuration 폴더에서 정의하고, 감사에 쓸 필터마다 Filter for recording active를 체크합니다. 시스템은 이 변경을 모든 활성 애플리케이션 서버에 나눠 주고, 변경은 바로 효력을 냅니다. 켜진 동적 필터는 정적 프로필의 필터 설정보다 우선합니다. 7.40 판에서는 SM19의 Dynamic Configuration 탭에서 필터를 정한 뒤 Configuration › Activate Audit로 모든 서버에 배포합니다.
문제는 유지 기간입니다. 동적 필터는 끄거나 시스템이 재시작할 때까지만 유지되고, 각 서버에서는 그 서버가 내려갈 때까지만 존재합니다. 동적 필터를 켠 뒤에 시작한 서버는 활성 정적 프로필의 필터를 씁니다. 그래서 감사용 필터를 동적 구성에만 두었다면 재시작 뒤에는 그 필터가 남지 않습니다. 두 동작을 합치면 서버 하나만 재시작해도 기준이 갈립니다. 다시 뜬 서버는 정적 프로필의 필터로, 아직 내려가지 않은 서버는 동적 필터로 기록합니다. 영구 감사 로그는 정적 프로필의 필터로 만들라는 것이 SAP의 권고이고, 2025 판의 동적 필터 예시도 원격 지원 사용자가 일하는 동안만 켰다가 끝나면 끄는 필터입니다.
SAP 노트
동적 필터를 켜고 서버 하나를 재시작하면
가상 시스템 · 서버 A와 B · 활성 정적 프로필 ZBOX_AUDIT · Static security audit active 켜짐
동적 필터를 켠다
Dynamic Configuration- 모든 활성 서버(A, B)에 나눠 줌
- 바로 적용 · 재시작 없음
- 켜진 동안 정적 프로필 필터보다 우선
서버 A만 재시작한다
- A의 동적 필터는 A가 내려갈 때 사라짐
- B는 내려갈 때까지 동적 필터 유지
다시 뜬 서버 A
ZBOX_AUDIT- 활성 정적 프로필의 필터를 씀
- 동적 구성에만 있던 필터는 남지 않음
- A와 B의 기록 기준이 갈림
시스템 전체를 재시작하면 모든 서버가 활성 정적 프로필의 필터로 시작합니다. 2025 판 문서는 필터와 상관없이 기록되는 상시 기록 이벤트를 따로 적습니다. 서버와 프로필 이름은 가상입니다.
재시작 뒤에도 남는 것은 활성화한 정적 프로필이다
정적 프로필은 감사 필터 묶음을 데이터베이스에 저장합니다. 프로필을 활성화해 두면 시스템이 시작할 때 그 프로필을 읽고, 모든 인스턴스가 같은 필터로 기록할 이벤트를 고릅니다.
7.50 판에서는 RSAU_CONFIG의 Static Configuration 폴더에서 프로필을 고르거나 Create Profile로 새로 만들고, 프로필의 컨텍스트 메뉴에서 Create Filter로 필터를 더합니다. 감사에 쓸 필터마다 Filter for recording active를 고르고 저장한 뒤, 컨텍스트 메뉴의 Activate로 프로필을 활성화합니다. 프로필 하나에 둘 수 있는 필터 수는 Parameters의 Number of Filters per Profile 값이 정합니다(7.50 판 범위 2~90).
활성화로 끝나지 않는다는 점이 중요합니다. 7.40과 7.50 판 절차의 마지막 단계는 애플리케이션 서버 재시작이고, 2025 판에서는 재시작하는 대신 프로필을 오른쪽 클릭해 Apply to dynamic configuration을 골라도 됩니다. 활성화한 뒤 시스템 전체를 재시작하거나 2025 판에서 동적 구성에 적용하면 활성 필터에 맞는 동작이 기록됩니다.
정적 프로필이 쓰이려면 Parameters의 Static security audit active도 켜져 있어야 합니다. 이 설정은 정적 프로필 사용을 켜는 스위치이고, 꺼져 있어도 동적 필터로는 기록할 수 있습니다. 그래서 동적 필터로 기록이 잘 되는 동안에는 이 설정이 꺼져 있어도 드러나지 않습니다. 7.40 판에서는 SM19 Kernel Parameters 탭의 Security Audit Active이고, 프로필 파라미터로는 rsau/enable입니다.
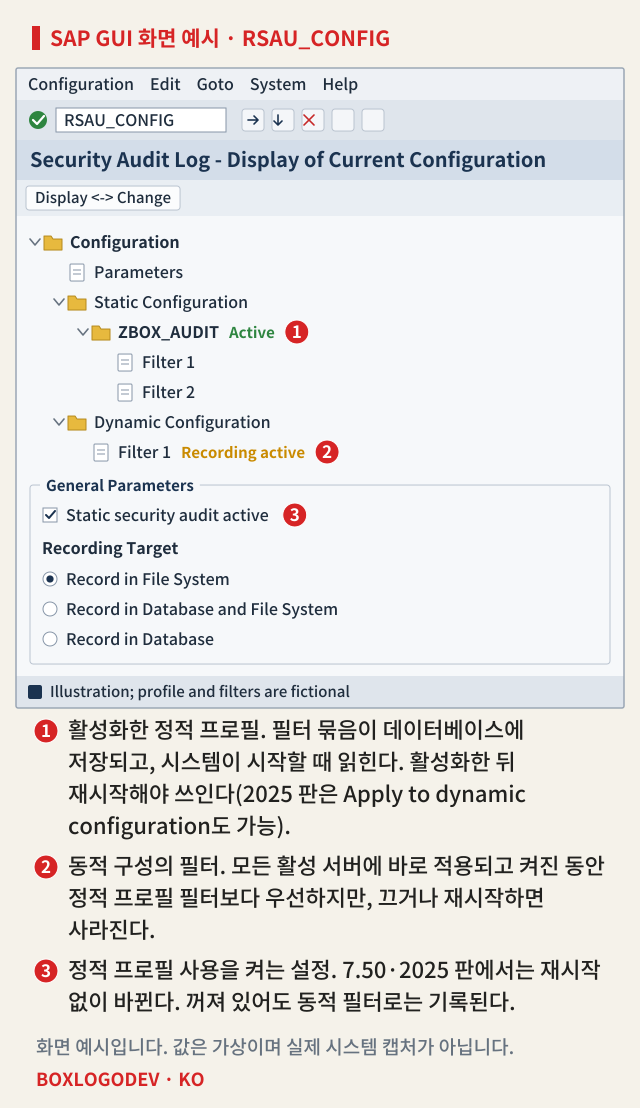
화면 예시의 1번은 활성화한 정적 프로필 ZBOX_AUDIT, 2번은 동적 구성의 필터, 3번은 Static security audit active입니다. 감사용 필터가 2번에만 있고 1번에 없다면, 재시작 뒤에는 그 필터로 기록되지 않습니다.
파라미터는 재시작이 필요한 것과 아닌 것이 갈린다
필터와 별개로 기록 대상, 감사 파일 크기 같은 파라미터가 있습니다. 7.50과 2025 판에서는 RSAU_CONFIG의 Parameters 폴더에서 정하고, 재시작 없이 바뀌는 파라미터를 셋으로 꼽습니다. Static security audit active, Recording Target, Maximum Size of All Audit Files입니다. 나머지 가운데에는 재시작이 필요한 파라미터가 있고, 2025 판 화면은 그런 파라미터에 경고 아이콘을 띄웁니다. 7.40 판은 준비 절차 전체에 재시작이 필요하다고 적고, 이런 예외 목록을 두지 않습니다.
같은 값을 인스턴스 프로필의 프로필 파라미터로 둘 수도 있습니다. 하지만 감사 설정 안에서 파라미터를 한 번 정하면 시스템은 인스턴스 프로필의 값을 무시합니다. 예외는 감사 파일의 디렉터리와 파일 이름을 정하는 DIR_AUDIT와 FN_AUDIT이고, 이 둘은 7.40 판에서는 RZ11로, 7.50 판에서는 RZ10으로 고칩니다. 그래서 감사 설정에 값을 정해 둔 시스템에서는 인스턴스 프로필의 파라미터(예: 7.40 판 표의 rsau/enable)만 고쳐 재시작해도 감사 설정의 값이 쓰입니다.
시스템을 데이터베이스까지 함께 재시작한 직후의 기록 위치도 봐 둡니다. 7.50과 2025 판에서는 데이터베이스 인스턴스가 시작되기 전의 이벤트가 파일 시스템에 저장됩니다. 그래서 Recording Target을 Record in Database로 골라도 파일 시스템 쪽 파라미터를 설정해야 합니다.
SAP 노트
설정마다 남는 곳과 반영되는 때
7.50·2025 판 RSAU_CONFIG 기준 · 7.40 차이는 아래
동적 필터
Dynamic Configuration- 모든 활성 서버에 바로 적용
- 끄거나 재시작할 때까지 유지
- 켜진 동안 정적 프로필 필터보다 우선
정적 프로필
Static Configuration- 필터 묶음을 데이터베이스에 저장
- 활성화하면 시스템이 시작할 때 읽음
- 활성화 뒤 재시작 · 2025 판은 동적 구성에 적용도 가능
- Static security audit active가 켜져 있어야 쓰임
감사 설정의 파라미터
Parameters- 재시작 없이 바뀜: Static security audit active, Recording Target, Maximum Size of All Audit Files
- 나머지 중에는 재시작이 필요한 것이 있음
- 2025 판 화면은 그런 파라미터에 경고 아이콘
인스턴스 프로필의 파라미터
- 감사 설정에 값을 정하면 무시됨
- 예외: DIR_AUDIT, FN_AUDIT (감사 파일 디렉터리와 파일 이름)
- 이 둘은 7.40은 RZ11, 7.50은 RZ10으로 고침
7.40 판은 SM19의 Dynamic Configuration·Kernel Parameters 탭을 쓰고, 재시작 없이 바뀌는 파라미터를 따로 꼽지 않습니다. 정적 프로필을 켜는 설정은 7.40에서 Security Audit Active(rsau/enable)입니다.
감사 전에 재시작을 한 번 지나 보고 확인한다
감사 기간 안에 재시작이 있을 수 있다면, 감사용 필터를 정적 프로필에 넣어 활성화하고 Static security audit active를 켜 둡니다. 적용은 시스템 전체 재시작으로 하거나 2025 판이라면 Apply to dynamic configuration으로 해도 되지만, 확인은 감사 전에 계획된 재시작을 한 번 지난 뒤에 합니다.
읽는 곳은 RSAU_READ_LOG(Selection of Audit Events from the Audit Files)입니다. 기간(From Date/Time, To Date/Time)은 재시작 시각을 사이에 두게 잡습니다. Instance Name을 비우면 모든 서버를 읽고, <LOCAL>을 고르면 지금 접속한 서버만 읽습니다. 서버 하나만 다시 떴을 수도 있으므로 비워 둡니다. Selection Type으로는 정의해 둔 프로필과 필터를 골라 그 조건으로 걸러 볼 수 있습니다. 데이터 원천은 감사 파일과 테이블 둘 다가 기본값이니, 데이터베이스가 시작되기 전 파일 시스템에만 남은 이벤트를 놓치지 않도록 그대로 둡니다.
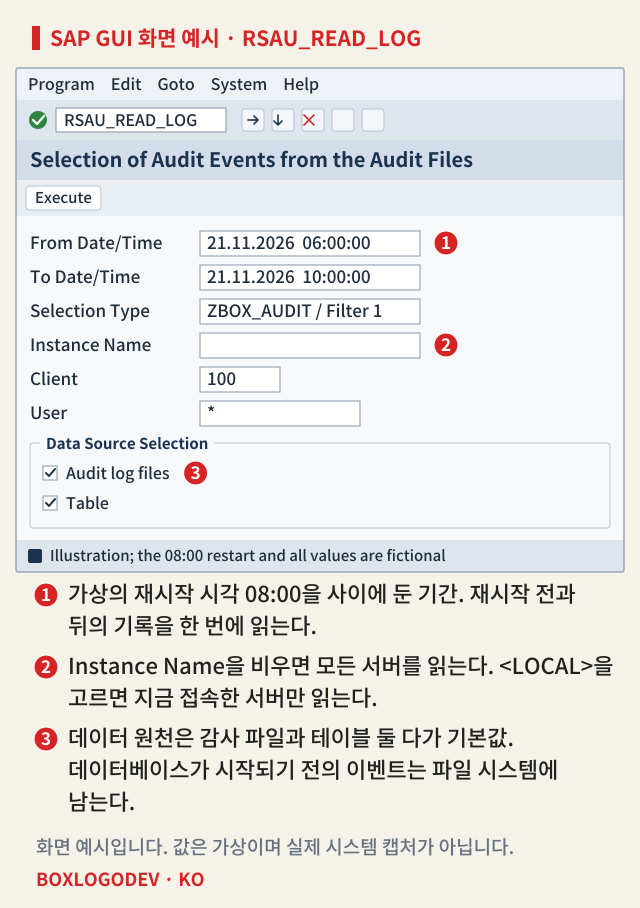
화면 예시의 1번이 재시작 전후를 잇는 기간, 2번이 비워 둔 Instance Name, 3번이 두 데이터 원천입니다. 확인할 것은 재시작 뒤 정적 프로필 필터에 맞는 동작이 있었던 서버마다, 그 동작이 기록에 남았는지입니다. 그런 동작이 없었던 서버라면 이벤트가 보이지 않아도 필터가 빠졌다는 뜻은 아닙니다. 상시 기록 이벤트처럼 필터와 상관없이 남는 이벤트만 보인다면, 필터가 살아 있다는 근거가 되지 않습니다.
7.40 판에서는 SM19 Kernel Parameters 탭의 Security Audit Active를 확인하고, SM20(Analysis of Security Audit Log) 왼쪽 서버 목록에서 모든 서버를 고른 채 읽습니다. 2025 판은 7.50 판처럼 설정을 RSAU_CONFIG에서, 로그 읽기를 RSAU_READ_LOG에서 합니다. 2025 판 설명 페이지 가운데 몇몇은 이 두 화면을 같은 제목 그대로 7.40 판의 트랜잭션 이름인 SM19·SM20으로 적고, 사용자와 단말 이름을 해시로 가명 처리해 보여 주는 SM20_ADM도 설명합니다. 보안 감사 로그에는 개인정보가 들어가므로, 적용되는 개인정보 보호 규정도 함께 확인합니다.
감사 준비의 마지막 단계는 필터를 켜는 일이 아니라, 재시작을 한 번 지난 뒤에도 같은 필터로 기록되는지 읽어 보는 일입니다. 동적 필터는 그 사이의 임시 조치로 쓰고, 감사 기간 내내 필요한 기준은 정적 프로필에 둡니다.
이 기록에 대화를 더해 주세요.
궁금한 점, 다른 접근, 직접 해 본 결과를 나눠 주세요.
로그인 상태 확인 중…
댓글을 불러오는 중…